В ноябре 2025 года организация OWASP (Open Web Application Security Project), которая занимается вопросами безопасности программного обеспечения, опубликовала обновленный перечень (топ) наиболее распространенных угроз для веб-приложений. Это первое обновление списка с 2021 года, ранее мы рассматривали эту версию.
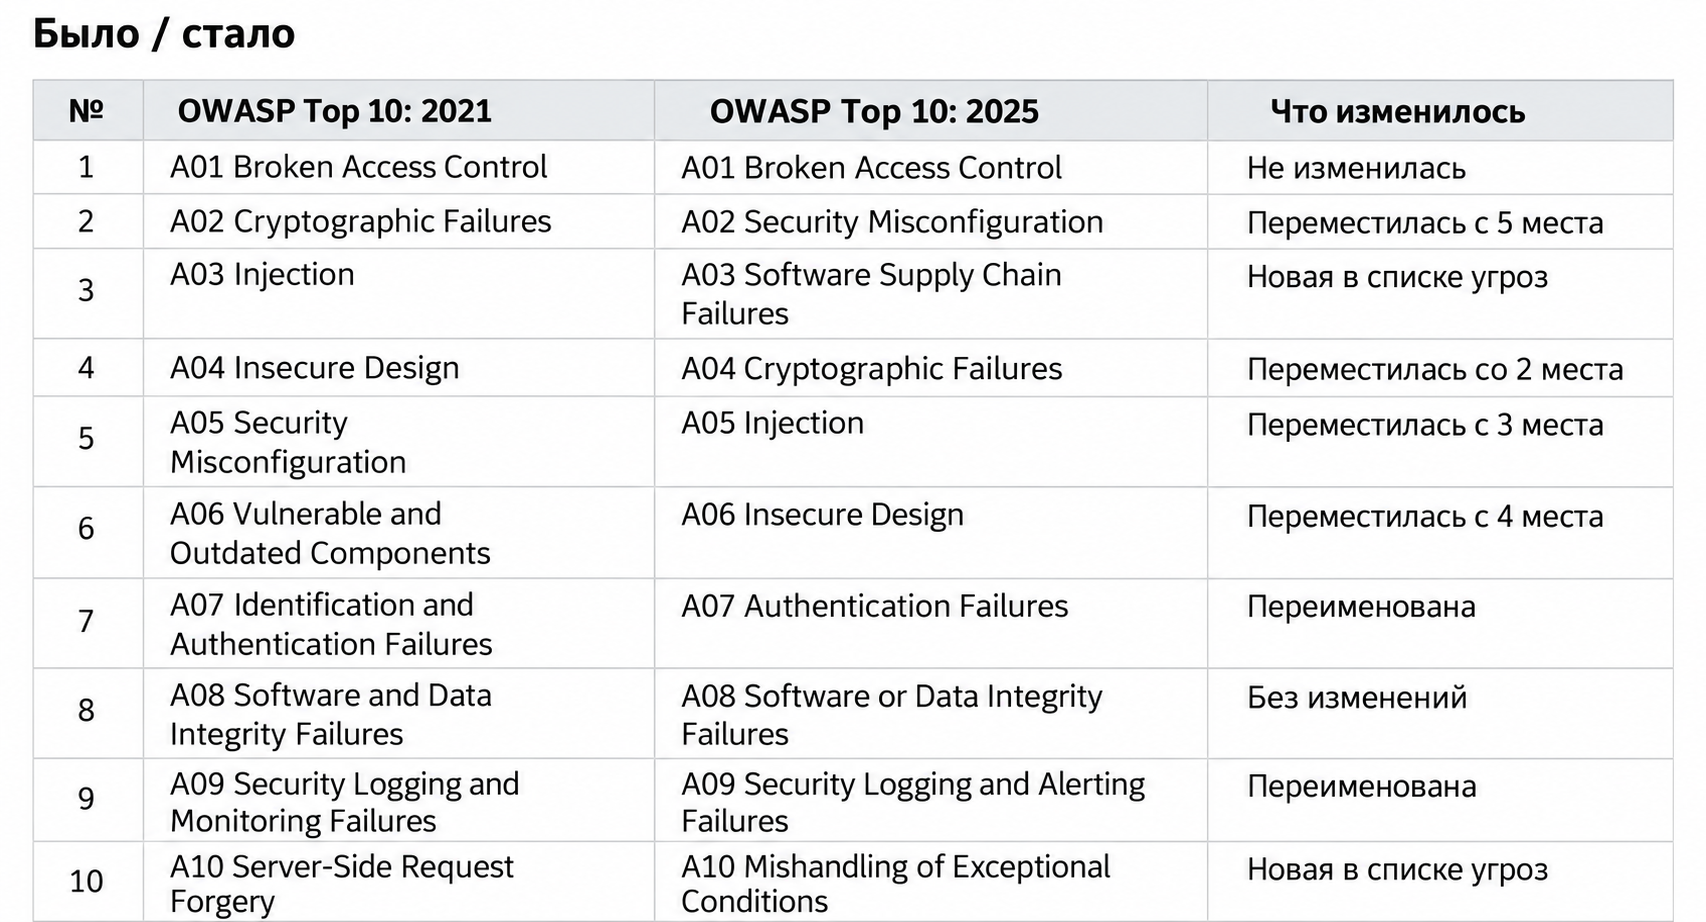
В списке десять категорий. Названия в оригинале английские, и в таблице ниже они приведены так же, как их публикует организация OWASP, поэтому сначала дадим русские соответствия. В версии 2025 года это нарушение контроля доступа (A01), неправильная конфигурация безопасности (A02), сбои в цепочке поставки программного обеспечения (A03), криптографические сбои (A04), инъекции (A05), небезопасное проектирование (A06), сбои аутентификации (A07), нарушения целостности программного обеспечения или данных (A08), сбои журналирования и оповещения (A09) и неправильная обработка исключительных ситуаций (A10). В версии 2021 года в списке были еще уязвимые и устаревшие компоненты (A06) и подделка запросов на стороне сервера, SSRF (A10).
Всего в списке две новые категории, одна (SSRF) перестала быть отдельным пунктом, четыре категории сменили позицию, ещё две переименовали.
Теперь рассмотрим подробнее то, что изменилось.
A01:2025 Нарушение контроля доступа Broken Access Control
Категория осталась на прежнем месте. По данным организации OWASP, в неё входит порядка 40 видов угроз (CWE), а в среднем проблемы встречаются у 3,73% протестированных компанией приложений. Главное изменение в том, что в неё вошла угроза SSRF (подделка запросов на стороне сервера), которая в прежней редакции занимала десятое место отдельным пунктом.
A02:2025 Неправильная конфигурация безопасности Security Misconfiguration
Категория переместилась с пятого места на второе. Это связано с тем, что поведение современных приложений все больше зависит от настроек, а значит, растет и число мест, где можно допустить ошибку. Типичные примеры: учетные записи по умолчанию (стандартные логины и пароли, которые не сменили после установки), лишние включенные сервисы и функции (они расширяют поверхность атаки), подробные сообщения об ошибках (в них могут содержаться версии ПО, пути к файлам или сведения о структуре системы, которыми могут воспользоваться злоумышленники).
A03:2025 Сбои в цепочке поставки ПО Software Supply Chain Failures
Новая категория расширяет прежний пункт «Уязвимые и устаревшие компоненты». Теперь речь не только об устаревших версиях библиотек, а про всю цепочку: зависимости, репозитории, сборка и способы доставки обновлений. Компрометация одного звена затрагивает всех, кто состоит в цепочке.
A10:2025 Неправильная обработка исключительных ситуаций Mishandling of Exceptional Conditions
Новая категория объединяет ошибки, из-за которых приложение неправильно реагирует на нештатные ситуации и становится уязвимым для атак: необработанные исключения, раскрытие деталей в сообщениях об ошибках, прерванные транзакции, которые не откатываются, из-за чего данные остаются в несогласованном состоянии.
Сместились вниз: A04, A05, A06
Криптографические сбои (Cryptographic Failures) переместились со 2 на 4 место, инъекции (Injection) – с 3 на 5, а небезопасное проектирование (Insecure Design) – с 4 на 6. Эти категории потеряли позиции, но остаются в списке и по-прежнему входят в число наиболее распространенных угроз. Рейтинг относительный, просто выше оказались те категории, которые чаще выявляются при проверках приложений.
Вывод
Новый перечень в большей степени описывает не отдельные типы угроз, а системные проблемы: конфигурацию, цепочку поставок и поведение приложения при сбоях. Для тестирования защищенности это означает три практических шага:
-
- включить проверки конфигурации инфраструктуры и облака, а не только кода приложений;
- учитывать зависимости и процесс сборки, а не только сам продукт;
- проверять не только приложение в работе, но и его поведение при ошибках и нештатных ситуациях.
Если у вас есть API (программный интерфейс приложения, через который программы обмениваются данными, например мобильное приложение и сервер), обратите внимание на отдельный список OWASP API Security Top 10. Его мы тоже ранее обозревали, перечень не только описывает риски API точнее, чем общий Топ 10, но и дополняет его.